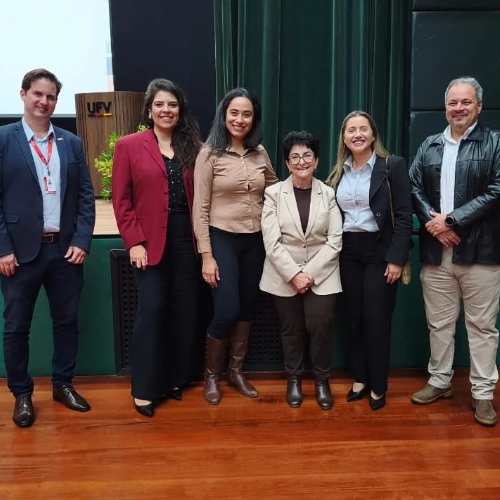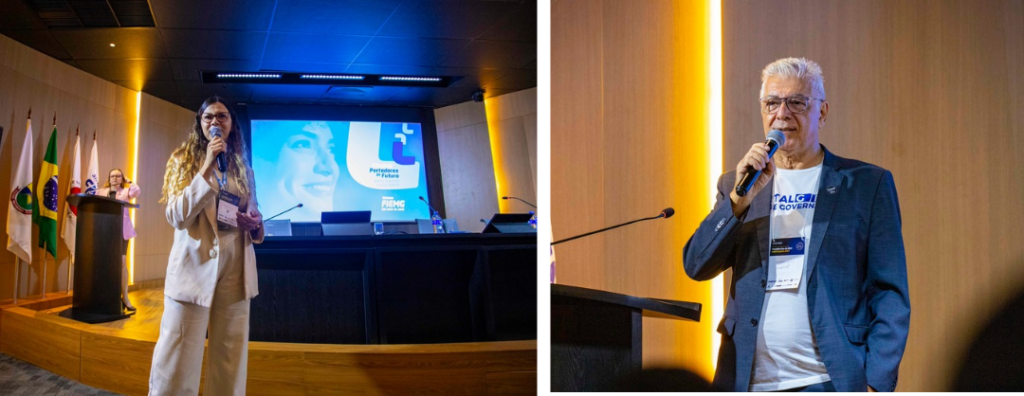
As transformações na governança corporativa, os desafios da gestão de riscos e o avanço da inteligência artificial nas organizações estão no centro dos debates da terceira edição do Seminário GRC 360, realizada nesta segunda-feira (16/11), no auditório da FIEMG, em Belo Horizonte. Promovido pelo PortalGRC, com apoio da Federação Mineira, o encontro reuniu especialistas e profissionais das áreas de Auditoria Interna, Gestão de Riscos, Compliance e Controles Internos para discutir tendências e perspectivas para 2027.
Com o tema “Tendências do GRC e da IA para 2027”, o seminário abordou questões relacionadas à evolução das competências profissionais, à aplicação de frameworks de governança, à segurança cibernética e ao uso da inteligência artificial na gestão empresarial. A programação foi construída a partir de uma pesquisa anual realizada com a comunidade, que apontou a inteligência artificial e a cibersegurança entre os assuntos de maior interesse dos participantes.
A abertura contou com a participação de Déborah Cortês, profissional de Auditoria da VLI Logística, responsável pela condução do encontro, de Wagner Ricco, sócio do PortalGRC, e de Alessandra Barroso, auditora interna da FIEMG.
Ao dar as boas-vindas aos participantes, Alessandra destacou a integração entre os profissionais e o compartilhamento de conhecimentos para o fortalecimento da área. “O propósito deste encontro é reunir profissionais, promover a troca de experiências e contribuir para o crescimento da nossa área. É um trabalho construído para aproximar pessoas e compartilhar conhecimento”, afirmou.
Na abertura da 3ª edição do encontro de GRC, Wagner Ricco, organizador do evento, falou em nome do PortalGRC e destacou o ineditismo do formato híbrido. Ressaltou o empenho da equipe em atender às demandas dos profissionais do setor e a satisfação de estar entre pessoas tão qualificadas.
Em nome do PortalGRC, agradeceu à Maria Antoniêta e à Alessandra da Auditoria Interna, à direção da Fiemg; e à Gizelle do Cerimonial; aos palestrantes e painelistas; aos patrocinadores, que acreditaram no projeto; às equipes de som, recepção e operação; e à Déborah, da VLI, pelo apoio na organização.
Wagner Ricco compartilhou ainda que leva do evento novas experiências, amizades e parcerias. Ao final, reforçou que o momento é oportuno para revisar planos e desenhar perspectivas para 2027, em um cenário que une a busca pela racionalização de processos e por modelos ajustáveis em produtos e serviços.
Governança, comunicação e novas competências – O primeiro painel, “GRC em transformação: novas competências, velhos comportamentos?”, discutiu as mudanças no perfil dos profissionais de governança, riscos e conformidade e a necessidade de desenvolver habilidades que vão além do conhecimento técnico.
Mediado por Karol Pinheiro, fundadora da Compliance Lover e da Karol Pinheiro Compliance Estratégico, o debate reuniu Anne Alcântara, head de Auditoria Interna do iFood; Fernanda de Almeida Corgosinho, gerente de Auditoria e Compliance da Constance; e Priscila Nignes, gerente de Auditoria Interna da MGS. Entre os pontos abordados estiveram a importância da comunicação, a aproximação entre auditores e áreas operacionais e a necessidade de transformar recomendações técnicas em melhorias efetivas para as organizações.
Priscila Nignes destacou que a capacidade de comunicação é uma das competências fundamentais para a atuação dos profissionais de auditoria. “Muitas vezes, realizamos uma excelente auditoria, identificamos diversos achados e riscos, mas temos dificuldade de transmitir essas informações de forma clara para a alta direção ou até mesmo para as áreas envolvidas. A linguagem muito técnica pode acabar dificultando esse entendimento”, observou.
A especialista também defendeu uma atuação mais próxima das equipes, com foco no acompanhamento das recomendações e na construção conjunta de soluções. Segundo ela, compreender a realidade das operações é essencial para propor medidas viáveis e fortalecer os controles internos.
Gestão de riscos e inteligência artificial – A programação também contou com a palestra “Atlas PIR: dilemas dos profissionais no Brasil”, apresentada por Renato Santos, sócio-fundador da S2 Consultoria.
Na sequência, o painel “Frameworks na prática: da teoria ao controle real” reuniu especialistas para discutir a aplicação de metodologias e estruturas de governança no cotidiano das empresas. A mediação foi conduzida por Flamarion Cota, auditor-chefe da Caixa Seguridade, com a participação de Débora Lage, superintendente de Auditoria Interna da Cemig; Thomaz Assis, especialista de Auditoria Interna da CBMM; e Wolber Neves, gerente de Auditoria e Controles Internos na Samarco.
A inteligência artificial também ganhou destaque na palestra “INNTEGRITY AI: implementando projetos de IA generativa com governança e soberania digital”, conduzida por Carlos Loureiro, CEO da INNTEGRITY. O tema integra as discussões sobre a adoção de novas tecnologias, a governança dos sistemas inteligentes e os cuidados necessários para sua utilização nas organizações.
No período da tarde, o painel “Governança no topo: como a alta administração decide sobre risco, ética e controle” trouxe para o debate o papel das lideranças na tomada de decisões e no fortalecimento das práticas de governança corporativa.
Mediado por Carlos Loureiro, o encontro contou com Alex Medeiros, diretor de GRC e Privacidade de Dados da MRV; Leonardo Frizeiro, compliance officer da Usiminas; e Pierre Magalhães, diretor de Auditoria Interna do Inter.
A programação incluiu ainda uma apresentação sobre a Greenlegis, conduzida por Rafael Lopes, sócio-fundador e diretor de Negócios da empresa.
Cibersegurança e o futuro do GRC – Os impactos da inteligência artificial sobre a segurança digital foram tema do painel “Entre risco e oportunidade: como a IA está reescrevendo as regras do cyber”.
Com mediação de Luis Braga, sócio-diretor da Alttus Consultoria, o debate reuniu Juliano Gomes, CISO da VLI; Thiago Galvão, Chief Security Advisor Brasil da Microsoft; e Flávia Marzagão, Chief Risk Officer & Internal Controls Senior Manager da Usiminas.
O painel integrou a discussão sobre os desafios da segurança cibernética diante do avanço da inteligência artificial e da crescente digitalização dos processos empresariais.
Encerrando a programação técnica, Marcelo Erthal, CEO e cofundador da Click Compliance, apresentou a palestra “Agentes de IA no GRC: eficiência, evidência e controle”, dedicada às possibilidades de aplicação de agentes de inteligência artificial nas atividades de governança, riscos e conformidade.
Confira as fotos do seminário “Tendências do GRC e da IA para 2027” no Flickr do Sistema FIEMG.
Denise Lucas
Imprensa FIEMG